ツクッタヨ

開発をたすける
 OSSカルテ
オーエスエスカルテ
OSS の更新状況・既知の脆弱性・ライセンス・OpenSSF Scorecard を集めて、採用前に確認すべき点を日本語で並べるサイト。安全か危険かは断定しない。
SCREEN oss.az-arte.com の画面を切り抜いたもの 1280×900
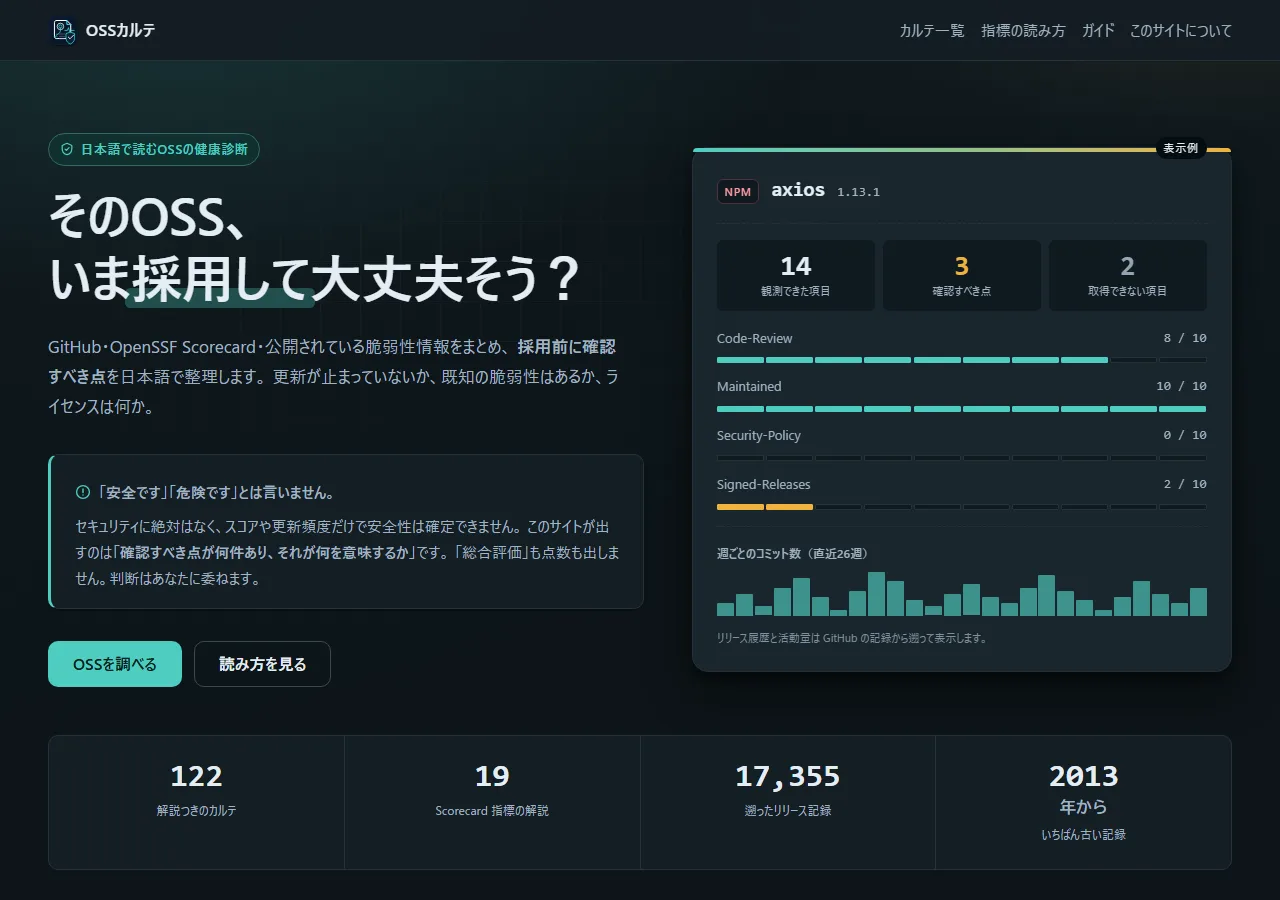
OSS を採用する前に、確認すべき点を日本語で並べるサイトです。 ページは153本で、日本語の解説を書き終えたカルテが122件あります。
★ 集めてくる先は自分で明示しています。
GitHub / deps.dev / OSV / OpenSSF Scorecard / Packagist
⭐ いちばん目を引くのは、最初に断っている一文です。
「安全です」「危険です」とは言いません。 このサイトが出すのは「確認すべき点が何件あり、それが何を意味するか」です。 「総合評価」も点数も出しません。判断はあなたに委ねます。
🔴 だから、当てるべきものがはっきりしています。
断定を避けるかわりに、外から取ってきた数字をそのまま見せる作りです。 ★ ならばその数字が公開元と合っているかを確かめれば、値打ちが測れます。
⭐ 122件ぶんを OpenSSF・OSV・各公開元に当てました。結果は下に書きます。
SCREEN oss.az-arte.com の画面を切り抜いたもの 1120×700
SCREEN oss.az-arte.com の画面を切り抜いたもの 1120×620
noindex にする。 🔴 「中身の薄いページを増やさないため」と自分で書いている。
実際に当てた
| 照らしたもの | 結果 | 中身 |
|---|---|---|
| ページ | 153 / 153 | すべて200 |
| カルテ | 122 | npm60・PyPI32・Composer30 |
| 評価の有無 | 98 / 98 | 🔴 無い24件も一致 |
| 項目の照合 | 1360 / 1409 | 96.5% |
| 記録日が同じもの | 203 / 203 | ⭐ 総合点も13/13 |
| 判定理由の英文 | 一致 | ⭐ 表示の省略を除く |
| 脆弱性 | 122 / 122 | ⭐ OSVと同じ判定 |
| ライセンス | 113 / 122 | ⚠️ 3件が「non-standard」 |
| 版 | 107 / 122 | ⚠️ 15件が最新でない |
| 画面の数字 | 122 / 122 | ⭐ 中の印と一致 |
| 記録の古さ | 約2週間 | ⚠️ 81件が 08-24 |
| 一覧に無いOSS | noindex | ⭐ 恒久ページを作らない |
| 遡ったリリース記録 | 未確認 | ⚠️ 17,355 は当てていない |
🔴 2026-09-09。sitemap の153ページを全部開き、122件のカルテを OpenSSF Scorecard・OSV.dev・npm/PyPI/Packagist の公開記録に当てた。★ 一覧に無いOSSを実際に調べる操作もした。
向いている人
noindex にし、robots.txt でも遮っています。★ 名前が曖昧なときは決め打ちしません。 npm と PyPI のどちらかを聞いてきます。⭐ 画面に出る3つの数字は、122件すべてで中の印と食い違いませんでした。向いていない人
express は 4.22.2 が出ていますが、いま公開元が配っているのは 5.2.1 です。★ 脆弱性の判定はその版に対するものなので、入れる版とずれます。⚠️ ライセンスが「non-standard」と出るものが3件あります。 公開元の分類では BSD や MIT と書かれているものです。⚠️ 3つの数字は足し算できません。 「観測できた項目」は「確認すべき点」を含んでいます。★ 足すと項目数より多くなります。⚠️ 19ある指標の解説のうち、1つは実際には出てきません。 Webhooks は122件のどのカルテにも現れませんでした。⚠️ 危ない例が1件もありません。 122件すべてで脆弱性0件でした。★ 警告が出ている画面を見て学ぶ、という使い方はできません。⭐ 断定しないサイトは、数字が合っているかどうかが全部です。
このサイトは「安全」とも「危険」とも言いません。かわりに、外から取ってきた数字を 並べます。★ ならば確かめるべきは1つで、その数字が公開元と合っているかです。
🔴 122件ぶんを、OpenSSF Scorecard の公開データに当てました。
評価が有るカルテ → 98件。OpenSSF が応答を返したもの → 98件 評価が無いカルテ → 24件。OpenSSF が見つからないと返したもの → 24件
⭐ 集合が完全に一致しました。 片方にしか無いものは0件です。 ★ 「評価が無い」と正直に出しているものが、本当に取得できないものでした。
⭐ もう一段深く、項目ごとに当てました。
1,409項目を照らして1,360が一致(96.5%)。★ ずれた49項目は、すべて記録日が ちがうカルテに出ました。🔴 記録日が同じカルテでは、ずれが1つもありません。
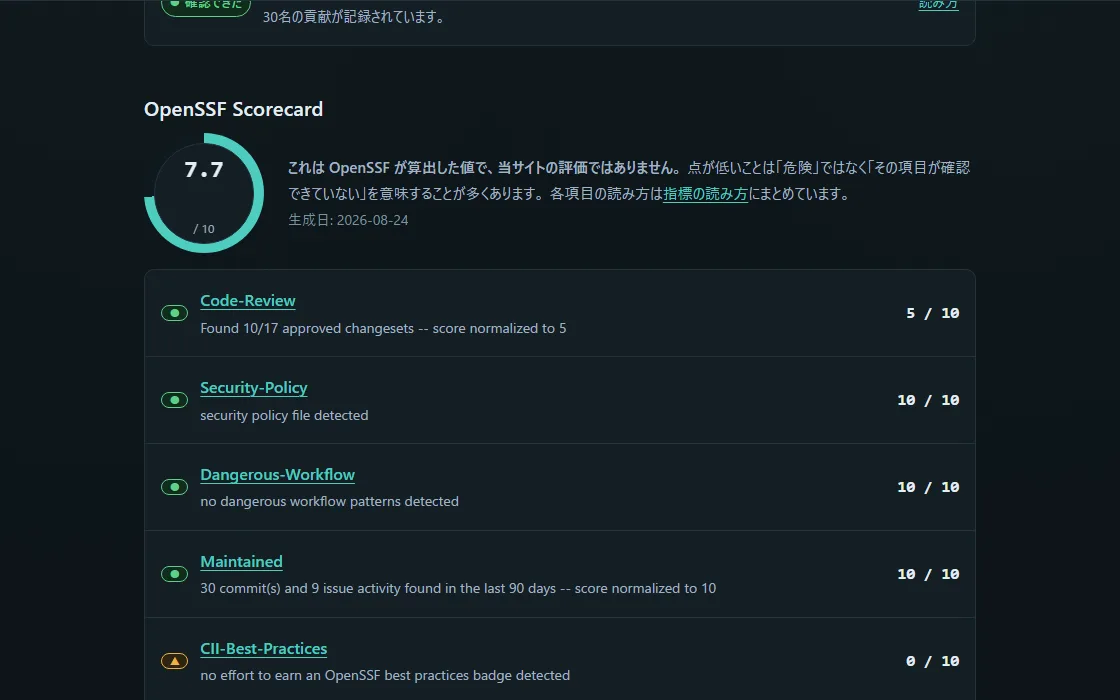
記録日が同じ13件 → 総合点 13 / 13 / 項目 203 / 203 判定理由の英文(
Found 10/17 approved changesets ...など)も同じ
⚠️ ただし、その記録日が古いのが弱点です。
122件のうち81件が 2026-08-24 の記録で、OpenSSF がいま返すのは 2026-09-07 です。 ★ 約2週間ぶん古く、そのぶん総合点が41件でちがいます。 ⭐ 記録日は画面に出ているので隠してはいませんが、両方を並べた人は戸惑います。
⭐ 脆弱性は、122件すべてが一致しました。
各カルテの「版 X に影響する未修正の Advisory は見つかりませんでした」を、
OSV.dev に同じ版で問い合わせました。★ 122件すべてで OSV も0件でした。
🔴 こちらの問い合わせ方が正しいことは、既知の脆弱な版で確かめています
(lodash の 4.17.15 で6件、laravel/framework の 10.0.0 で4件を検出)。
⭐ 一覧に無いOSSを調べる操作もしました。
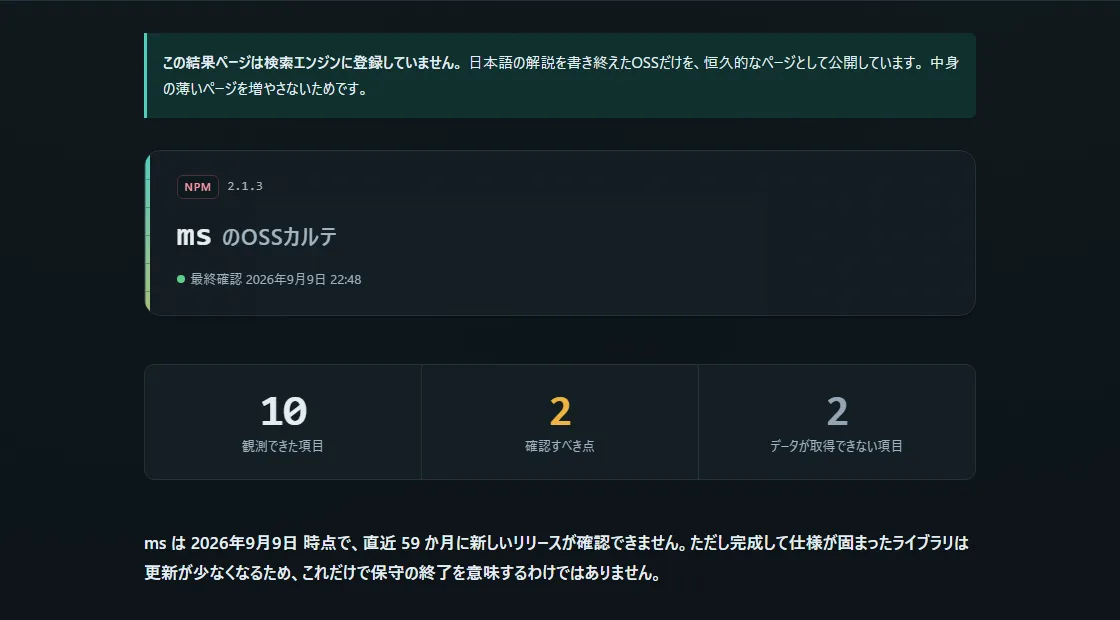
ms を指定すると、恒久ページ(/npm/ms/)は404を返し、かわりに
その場で組み立てた画面が出ます。★ そこにこう書いてありました。
この結果ページは検索エンジンに登録していません。 日本語の解説を書き終えたOSSだけを、恒久的なページとして公開しています。 中身の薄いページを増やさないためです。
🔴 実際に noindex が入っており、robots.txt でも遮っていました。
⭐ sitemap に載る153ページには、noindex が1つもありません。
★ その場で出た数字も当てました。 「直近59か月に新しいリリースが確認できません」 とありました。GitHub の公開記録では最後のリリースが 2021-09-15 で、 ⭐ 2026-09-09 まで59.8か月。合っています。
⚠️ 当てられなかったものも書いておきます。
トップに出ている「遡ったリリース記録 17,355」と「いちばん古い記録 2013年」は、 ★ 外から数え直す手段が無く、確かめていません。
いつ、何を見て書いたかを残しています。 確認していないことは書きません。
⚠️ トップの「遡ったリリース記録 17,355」と「いちばん古い記録 2013年」は 確かめていない。外から数え直す手段が無かった。
⚠️ 指標の解説は19本あるが、Webhooks は122件のどのカルテにも出てこなかった。公開スキャンが実際に返した指標は18種だった。
⭐ その場で出た「直近59か月に新しいリリースが確認できません」を当てた。 GitHub の公開記録では最後のリリースが 2021-09-15 で、 2026-09-09 まで59.8か月。★ 合っていた。
🔴 一覧に無い ms を実際に調べた。恒久ページ /npm/ms/ は404で、検索の経路がその場で画面を組み立てた。⭐ noindex が入っており、 robots.txt にも遮る記述があった。★ 曖昧な名前では npm と PyPI の選択肢を出し、決め打ちしなかった。
⭐ 画面上部の3つの数字を、本文の印と突き合わせた。122件すべてで一致。⚠️ ただし「観測できた項目」は「確認すべき点」を含むため、 3つを足すと項目数(合計1,344)より多くなる。
⚠️ 版を公開元の最新と突き合わせた。107/122 が一致。ちがった15件のうち差が大きいのは express 4.22.2(公開元 5.2.1)・ nanoid 3.3.18(6.0.1)・node-fetch 2.7.0(3.3.2)・ nuxt 3.21.11(4.5.2)・react 19.0.8(19.2.8)。
ライセンスを npm・PyPI・Packagist の公開記録に当てた。113/122 が一致。⚠️ 残り9件のうち6件は並び順の書き方ちがいで、3件(jinja2・pandas・polars)はサイトが「non-standard」と出すが、公開元の分類は BSD/MIT だった。
🔴 各カルテの脆弱性の判定を OSV.dev に同じ版で問い合わせた。⭐ 122件すべてで OSV も0件で、判定が一致した。★ 問い合わせ方が正しいことは、lodash 4.17.15(6件)と laravel/framework 10.0.0(4件)で検出できることを先に確かめた。
⚠️ Scorecard の記録日は、122件中81件が 2026-08-24。 OpenSSF がいま返すのは89件が 2026-09-07 で、約2週間古い。🔴 そのため総合点は41件でちがう。記録日は画面に出ている。
🔴 項目ごとに照らした。1,409項目のうち1,360が一致(96.5%)。⭐ ずれた49項目はすべて記録日がちがうカルテに出た。記録日が同じ13件では、総合点13/13・項目203/203が一致し、★ 判定理由の英文まで同じだった(画面で省略されている分を除く)。
🔴 122件のカルテを OpenSSF Scorecard の公開APIに当てた。⭐ 評価が有る98件・無い24件が、API の応答と集合ごと一致した。片方にしか無いものは0件。
sitemap の153ページを全部開いた。すべて200。内訳はカルテ122・指標の解説20 (目次1と19項目)・ガイド4・出典・編集方針・プライバシー・問い合わせ・カルテ一覧・このサイトについて・トップ。⭐ noindex が付いたページは1つも無かった。